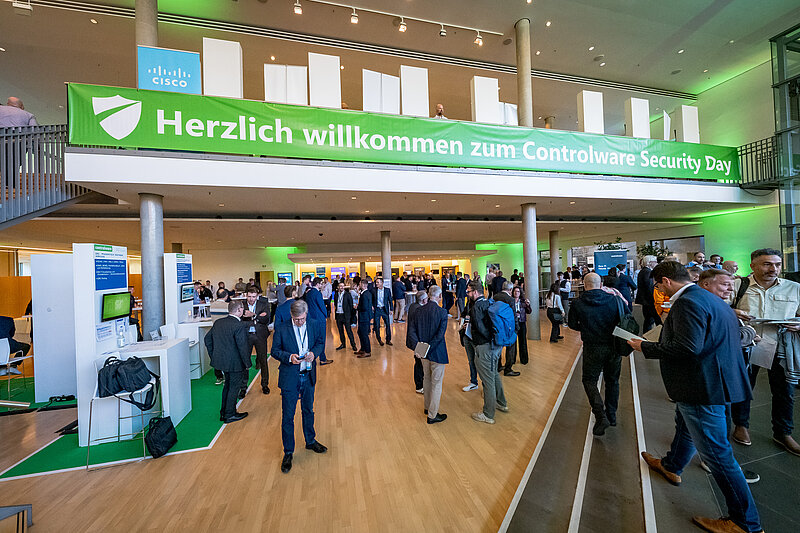
Dietzenbach, 13. Oktober 2026 – Rund 400 IT-Verantwortliche und Security-Experten kamen am 23. und 24. September 2026 beim 18. Controlware Security Day im Congress Park Hanau zusammen. Im Mittelpunkt der zweitägigen Fachveranstaltung standen die Auswirkungen von Künstlicher Intelligenz auf die Cybersecurity, die zunehmende Dynamik der Bedrohungslandschaft sowie die Frage, wie Unternehmen und Behörden ihre Sicherheitsarchitekturen und -prozesse effizient auf neue Rahmenbedingungen und gesetzliche Vorgaben ausrichten können.
„Digitalisierung und Künstliche Intelligenz eröffnen Unternehmen und öffentlichen Einrichtungen enorme Chancen. Gleichzeitig wächst aber auch unsere Abhängigkeit von zuverlässig funktionierenden digitalen Infrastrukturen“, erklärt Bernd Schwefing, CEO von Controlware. „Um den neuen Herausforderungen – einerseits durch KI-unterstützte Angriffe, andererseits durch die Absicherung des eigenen KI-Einsatzes – zu begegnen, braucht es zunächst eine konsequente Basishygiene von Exposure und Patch Management bis zur Zero-Trust-Architektur in der gesamten Infrastruktur. Vieles wurde hier aus Ressourcengründen noch nicht umgesetzt, aber jetzt wird es dringend Zeit dafür. Gerade beim Einsatz von KI müssen wir Sicherheit von Anfang an mitdenken und parallel vorantreiben, statt erst zu implementieren und anschließend abzusichern. Dabei sollten wir uns weder von der Euphorie noch von der Panik rund um KI treiben lassen, sondern geordnet und sicher vorankommen. Genau für diesen ganzheitlichen Blick auf die Themen der sicheren Digitalisierung steht unser Controlware Security Day, bei dem wir auch in diesem Jahr gemeinsam mit unseren Kunden und Partnern aktuelle Herausforderungen eingeordnet, Erfahrungen ausgetauscht und konkrete Lösungsansätze diskutiert haben.“
Von der Bedrohungslage zur konkreten Security-Strategie
An zwei Veranstaltungstagen konnten sich die Teilnehmer aus rund 40 Fachvorträgen und Workshops ihr individuelles Programm zusammenstellen. Experten von Controlware und mehr als 20 Technologiepartnern beleuchteten aktuelle Security-Trends und zeigten praxisnahe Lösungsansätze auf.
Einen besonderen Schwerpunkt bildete in diesem Jahr der Themenkomplex Künstliche Intelligenz. Denn KI verändert beide Seiten der Cybersecurity: Angreifer können Schwachstellen schneller identifizieren, Angriffsmethoden weiterentwickeln und ihre Aktivitäten zunehmend automatisieren. Gleichzeitig eröffnet die Technologie den Security-Teams neue Möglichkeiten, große Datenmengen auszuwerten, Auffälligkeiten schneller zu erkennen und auf Bedrohungen zu reagieren. Damit gewinnen auch Fragen nach Governance, geeigneten Prozessen und klaren Verantwortlichkeiten an Bedeutung. Weitere Themen waren moderne Security-Architekturen, das Zusammenspiel von Plattformansätzen und Best-of-Breed-Lösungen sowie der Einsatz von Automatisierung und Managed Security Services, um interne Teams zu entlasten und trotz knapper Ressourcen ein hohes Sicherheitsniveau zu gewährleisten.
Keynotes blicken über den Security-Tellerrand hinaus
Highlights des Controlware Security Day waren 2026 unter anderem die Keynotes renommierter Speaker:
- Volker Kozok, Vorsitzender des Vereins „Netzwerk für Cyber Intelligence“ und langjähriger Cybersecurity-Experte der Bundeswehr, ordnete in seiner Keynote staatlich gesteuerte Cyberangriffe und deren Auswirkungen auf Unternehmen und Behörden ein.
- Dr. Volker Busch, Arzt, Wissenschaftler und Bestseller-Autor, widmete sich unter dem Titel „Das kreative Gehirn – Woher bekommen wir die guten Ideen?“ den Voraussetzungen für Kreativität und Innovation.
- IT-Security-Experte und Buchautor Tobias Schrödel zeigte in „Was Daten verraten – Der Internet-Detektiv“, welche überraschenden Erkenntnisse sich aus digitalen Spuren gewinnen lassen.
- Nils Rogmann, Head of Competence Center Security, und Christoph Schmidt, Lead Architect Information Security, beide bei Controlware, beleuchteten die Chancen und Risiken von Agentic AI und zeigten, welche Auswirkungen autonom agierende KI-Systeme auf moderne Sicherheitsarchitekturen haben.
Im Mittelpunkt steht der Austausch
Neben den Vorträgen boten die Partnerausstellung und das Abendprogramm Gelegenheit, sich mit Security-Experten, Herstellern und Branchenkollegen über aktuelle Technologien und konkrete Projekte auszutauschen.
„Wir freuen uns sehr über die vielen Besucher, die wir auch in diesem Jahr beim Controlware Security Day begrüßen durften, sowie über die große Resonanz“, erklärt Mario Emig, Head of Information Security Business Development bei Controlware. „Das große Interesse an den Vorträgen und die zahlreichen intensiven Gespräche haben uns darin bestätigt, dass wir mit unseren Schwerpunktthemen die Fragen adressiert haben, die Unternehmen und Behörden derzeit tatsächlich beschäftigen. Besonders wertvoll ist für uns der offene Austausch zwischen Anwendern, Herstellern und unseren Security-Experten. Dabei entstehen neue Perspektiven und konkrete Impulse, die alle Beteiligten mit in ihren Arbeitsalltag nehmen können.“
Presse-Roundtable am Vorabend des Controlware Security Day 2026
Am Vorabend des Security Day diskutierte Controlware Geschäftsführer Bernd Schwefing mit Vertretern der Hersteller Check Point Software Technologies, Cisco Systems, Fortinet, genua, Infoblox, Palo Alto Networks, Rohde & Schwarz Networks and Cybersecurity und Tenable über Digitale Souveränität, AI-Security und den Schutz kritischer Infrastrukturen. Die von Prof. Dr. Christoph Skornia, Vizepräsident für Digitalisierung und Nachhaltigkeit und CIO der Ostbayerischen Technischen Hochschule Regensburg, moderierte Runde war sich dabei einig, dass digitale Souveränität nicht mit technologischer Autarkie gleichzusetzen ist, sondern vor allem die eigene Handlungs- und Entscheidungsfähigkeit voraussetzt. Breiten Raum nahm auch der Einsatz Künstlicher Intelligenz ein. Neben der zunehmenden Geschwindigkeit KI-gestützter Angriffe diskutierten die Teilnehmer die Herausforderungen durch Shadow AI und autonome Agenten. Entscheidend seien dabei Transparenz über eingesetzte KI-Systeme, klar definierte Identitäten und Berechtigungen sowie geeignete Kontrollmechanismen. Mit Blick auf kritische Infrastrukturen standen die Anforderungen gewachsener IT- und OT-Umgebungen im Fokus. Gerade dort, wo Systeme lange Lebenszyklen haben und Verfügbarkeit oberste Priorität besitzt, lassen sich klassische Security-Konzepte nicht ohne Weiteres übertragen. Umso wichtiger werden durchgängige Sichtbarkeit sowie ein kontinuierliches, kontextbezogenes Exposure Management, das Schwachstellen nicht nur identifiziert, sondern nach ihrer tatsächlichen Kritikalität bewertet und ihre Behebung unterstützt.
